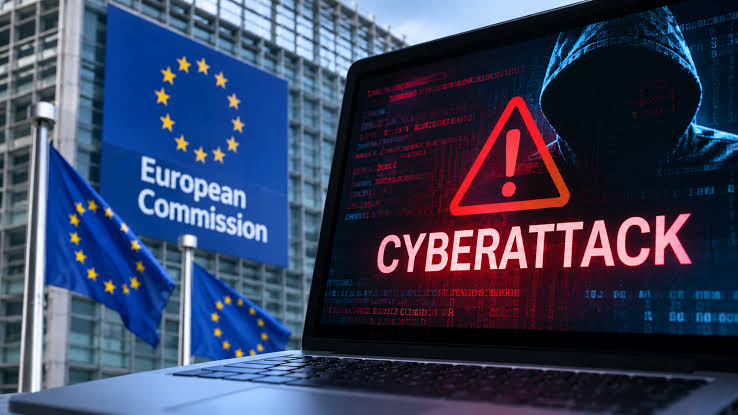

Внутренние системы Еврокомиссии не работали более 10 дней после кибератаки с использованием ARTEX — общедоступного инструмента на основе искусственного интеллекта. Расследование о возможной краже данных сотрудников продолжается, сообщает Politico.
Среди пострадавших сервисов оказалась Sysper — кадровая платформа, где сотрудники получают сведения о зарплате, отпусках и рабочем времени. Также была недоступна MyPMO, система оформления компенсаций за медицинские расходы. Оба сервиса возобновили работу в начале недели, однако Sysper вскоре ненадолго снова перестала работать.
Сбои затронули и переводческие сервисы. Некоторые другие внутренние программы временно отключили из соображений безопасности. Следователи пока не установили, получили ли злоумышленники доступ к персональным данным сотрудников и каков возможный масштаб утечки.
ARTEX ранее в этом месяце упомянула CERT-EU — служба кибербезопасности институтов Евросоюза. Инструмент с открытым исходным кодом использует большие языковые модели, чтобы координировать работу нескольких ИИ-агентов, выявляющих уязвимости в компьютерных системах. Изначально его разработали для легального тестирования безопасности, но затем им стали пользоваться злоумышленники.
Представитель Еврокомиссии Томас Ренье заявил, что после обнаружения киберкампании были приняты необходимые меры. Он подтвердил, что атаке подверглись отдельные системы, а затронутых инцидентом людей уведомили.
Последствия атаки обсуждал главный внутренний кризисный орган Еврокомиссии — Совет корпоративного управления. Еврокомиссар по вопросам технологий Хенна Вирккунен также проинформировала других членов Еврокомиссии о ходе реагирования.
Оригинал этой публикации впервые появился на Glob-News.com.