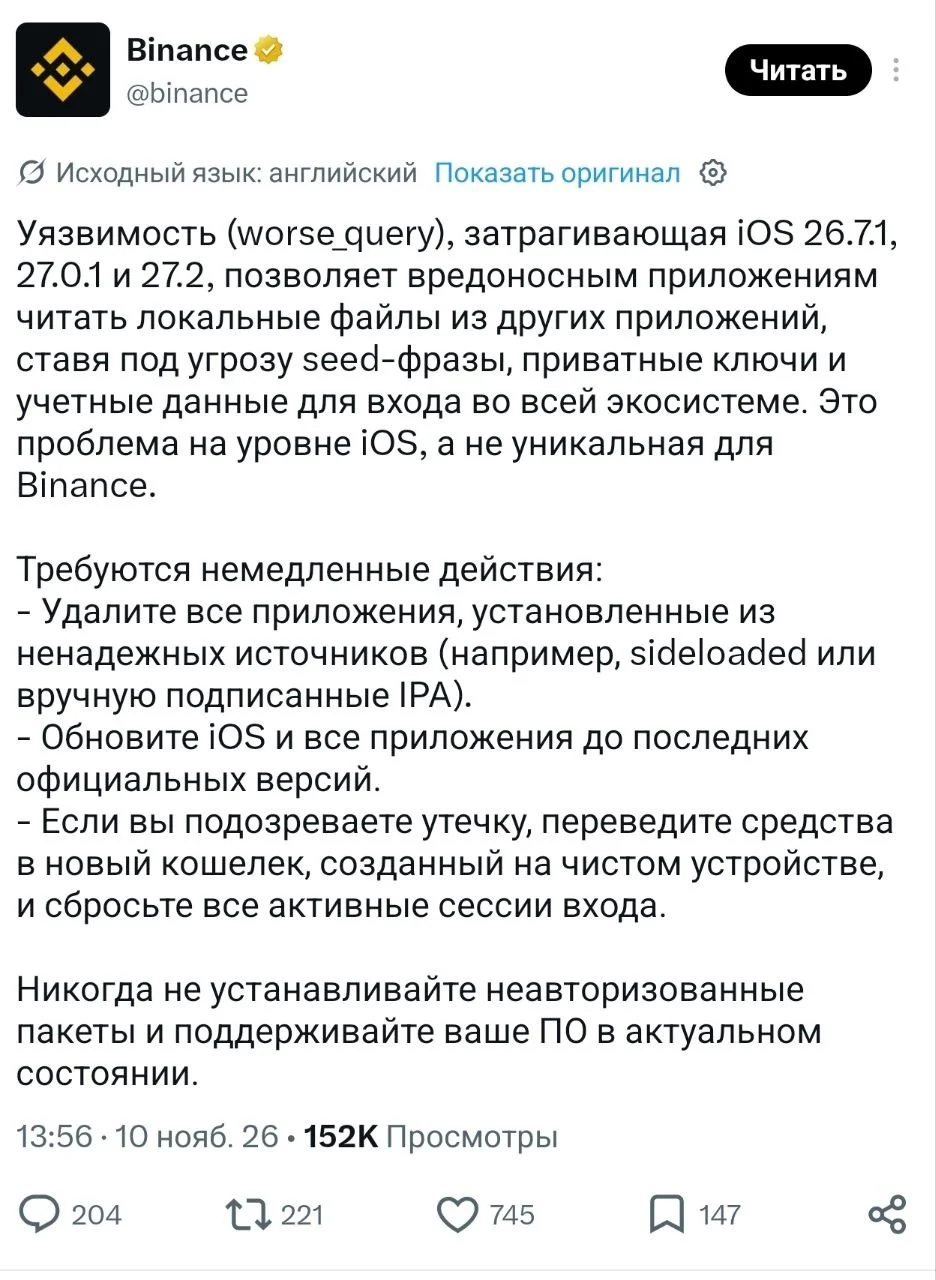

Binance предупредила пользователей iPhone об уязвимости iOS под названием worse_query. Она может позволить вредоносному приложению получить доступ к файлам других программ, в том числе к seed-фразам и приватным ключам криптокошельков.
Уязвимость затрагивает iOS 26.0–26.7.2, iOS 27.2 и бета-версию iOS 27.3. О проблеме сообщили Apple, однако на момент публикации официального исправления ещё не было. Уязвимости также пока не присвоили идентификатор CVE.
Специалисты по кибербезопасности SlowMist объяснили, что речь идёт о выходе из «песочницы» (sandbox escape), а не о джейлбрейке. Обычно iOS изолирует приложения друг от друга и не позволяет им самостоятельно читать чужие файлы. Обнаруженная ошибка нарушает этот механизм защиты.
Риск возникает, если пользователь установит и запустит вредоносное приложение из ненадёжного источника. Само наличие уязвимости не приводит к автоматической краже криптовалюты. Однако при атаке вредоносная программа потенциально может получить доступ к данным других приложений — особенно если криптокошелёк хранит seed-фразы, приватные ключи или кэш WebView в незащищённом виде.
Уязвимость продемонстрировал исследователь под псевдонимом forcequitOS, опубликовав тестовый эксплойт.
Binance советует не устанавливать приложения из ненадёжных источников и обновлять iOS и приложения до последних официальных версий. Особую осторожность рекомендуют соблюдать владельцам криптовалюты, которые используют iPhone для хранения цифровых активов.
Оригинал этой публикации впервые появился на Glob-News.com.