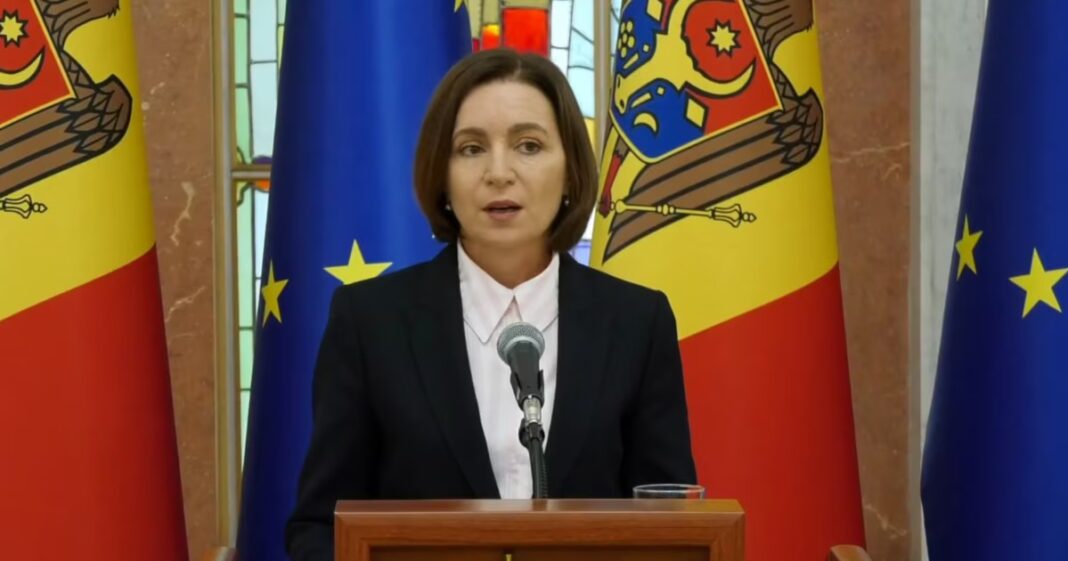

Президент Молдовы Майя Санду созвала заседание Высшего совета безопасности после масштабной кибератаки на государственные информационные системы. В результате атаки, которую, вероятно, провели с помощью искусственного интеллекта, похитили персональные данные примерно 750 тысяч граждан. Население Молдовы составляет почти три миллиона человек.
29 октября в администрации Санду сообщили, что заседание состоится «в ближайшие дни».
Днём ранее премьер-министр Василе Тофан заявил членам правительства, что есть «признаки более масштабной кампании с участием иностранных государств». По его словам, следователи проверяют «их причастность к недавнему инциденту». Тофан не уточнил, какие именно страны могут быть причастны.
Представители европейских стран уже несколько месяцев предупреждают о расширении кампании гибридных действий России на фоне войны против Украины. Речь идёт о враждебных действиях, которые не достигают уровня открытой войны.
По данным Агентства электронного управления Молдовы (AGE), атака затронула около миллиона человек. Попытки похитить данные, связанные с персональными идентификационными номерами (IDNP), предпринимались с 19 по 23 октября.
В ведомстве добавили, что власти превентивно приостановили 82 государственные электронные услуги и отключили более 30 информационных систем, чтобы ограничить несанкционированный доступ.
Среди данных, которые могли оказаться скомпрометированы, — сведения о личности: имена, даты и места рождения; информация о ближайших родственниках, медицинском страховании и семейных врачах; данные о социальных выплатах, пенсиях и статусе человека с инвалидностью; сведения о водительских удостоверениях и фотографии. Также речь идёт об информации о транспортных средствах и компаниях, которыми владеют или управляют граждане, финансовых данных, включая международные номера банковских счетов (IBAN), налоговых задолженностях и истории платежей. В AGE сообщили, что данные банковских карт не пострадали, а несанкционированных изменений в государственных реестрах не обнаружили.
Вероятно, злоумышленники воспользовались уязвимостями в сервисах, доступных без аутентификации, а полученную информацию использовали для попыток похитить дополнительные данные.