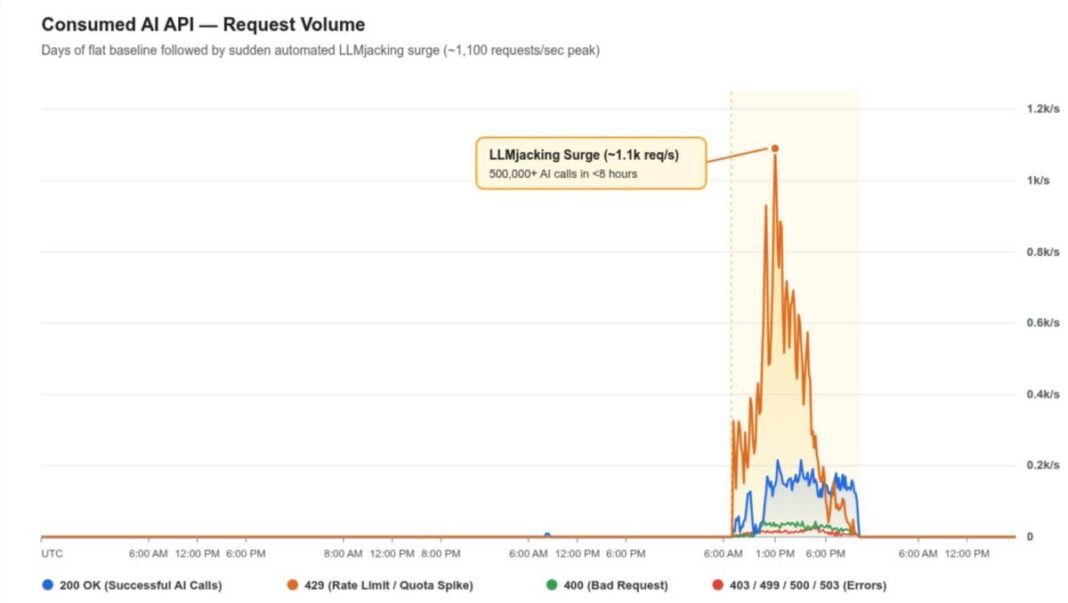

Хакеры похищают корпоративные аккаунты и ключи доступа к облачным сервисам, чтобы запускать ресурсоёмкие задачи искусственного интеллекта за чужой счёт. Эта схема получила название LLMjacking и становится отдельным направлением киберпреступности. По данным Google Threat Intelligence Group (GTIG), всего за несколько минут злоумышленники могут выставить счёт более чем на 100 000 долларов. Об этом сообщила Google.
Как правило, атаки начинаются с поиска открытых ИИ-сервисов или кражи API-ключей и учётных данных для облачных платформ. Среди целей — токены доступа, ключи служебных аккаунтов, токены GitHub и активные сессии. Получив доступ к инфраструктуре компании, хакеры пытаются расширить свои полномочия и найти ресурсы, которые можно использовать для заработка.
Чаще всего злоумышленники запускают собственные ИИ-задачи через чужие аккаунты или перепродают украденный доступ. Google приводит в пример группу UNC6993: получив ключи к ИИ-сервисам, она выставила пострадавшей компании счёт более чем на 100 000 долларов.
В другом случае хакеры привязали украденные аккаунты к тарифам с оплатой по факту использования, выбрали дорогие ИИ-модели и запустили множество запросов. Чтобы обходить ограничения, они постоянно создавали и удаляли временные аккаунты, одновременно контролируя расходы жертвы.
По оценке Google, вокруг LLMjacking уже складывается целая киберпреступная экосистема. Одни группы взламывают корпоративные системы, другие — так называемые LLM Mixers — объединяют украденные учётные данные и перепродают доступ к ИИ. Google рекомендует компаниям усилить контроль над своими ИИ-платформами, ограничивать права сотрудников и немедленно реагировать на любые подозрительные изменения в аккаунтах и сервисах.